Le port 22 : pourquoi SSH a choisi ce numéro — et comment un email a tout décidé
En 1995, Tatu Ylönen envoie un simple email à l'IANA pour demander le port 22. Retour sur l'histoire méconnue de SSH, né d'une attaque réelle sur un réseau universitaire finlandais.
Le port 22 : comment un email envoyé en 1995 a changé la sécurité d'Internet
En 1995, Tatu Ylönen, chercheur à l'Université de technologie d'Helsinki, a envoyé un simple email à un administrateur de l'IANA pour demander le port 22.
La demande fut acceptée rapidement. Depuis ce jour, chaque fois qu'un développeur tapessh utilisateur@serveur, il utilise ce port — et cette décision vieille de trente ans.
Quand les mots de passe voyageaient en clair
Pour comprendre pourquoi SSH a été créé, il faut se replacer dans le contexte du début des années 1990.
Les administrateurs système de l'époque travaillaient à distance avec trois protocoles principaux : Telnet pour ouvrir un terminal distant, FTP pour transférer des fichiers, et rlogin/rsh très répandus dans les environnements Unix.
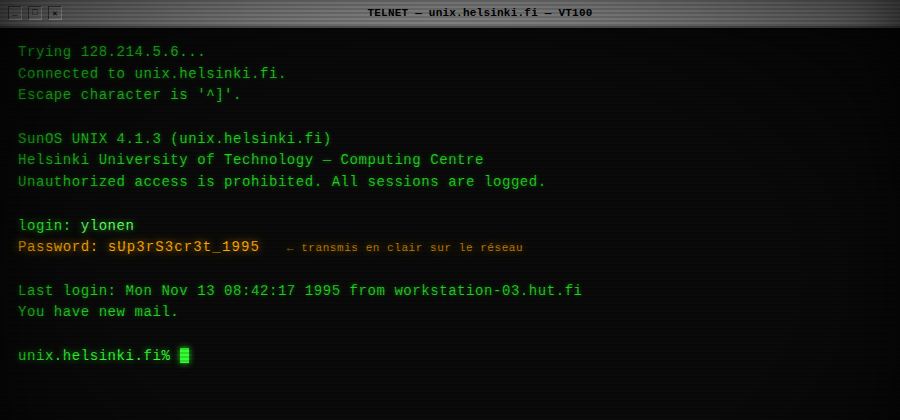
Leur point commun ? Aucun ne chiffrait quoi que ce soit.
Quand un administrateur se connectait à un serveur, son identifiant et son mot de passe partaient sur le réseau en texte brut. N'importe qui capable d'intercepter le trafic — sur le même réseau local, sur un routeur intermédiaire — pouvait les lire directement, sans effort particulier.
Dans les universités des années 1990, où les réseaux étaient très ouverts et peu segmentés, cette faiblesse n'était pas théorique. Elle était exploitée.
L'attaque qui a tout changé
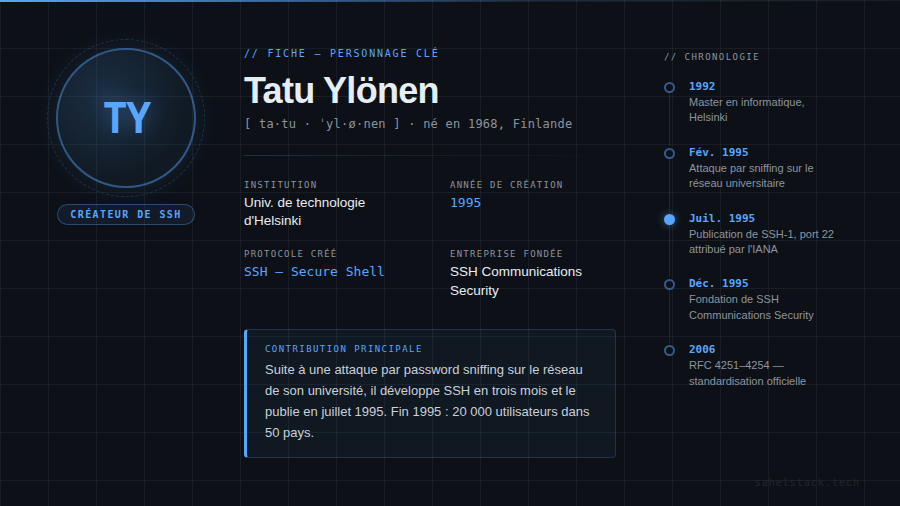
En 1995, le réseau de l'Université de technologie d'Helsinki subit une attaque de password sniffing de grande ampleur. Des milliers de mots de passe auraient été compromis.
Marqué par cet incident, Tatu Ylönen décide d'agir. Plutôt que d'attendre une solution venue d'ailleurs, il développe lui-même un nouveau protocole : Secure Shell, abrégé SSH.
L'idée est simple en apparence : permettre une connexion distante complètement chiffrée, où ni le mot de passe, ni les commandes, ni les données échangées ne peuvent être interceptés par un tiers.
Le succès est immédiat. Quelques mois après sa publication, SSH est déjà utilisé sur des milliers de serveurs à travers le monde.
Au fait, qu'est-ce qu'un port ?
Avant d'aller plus loin, un point rapide pour ceux qui découvrent les réseaux.
Lorsqu'un ordinateur communique sur un réseau, il peut faire tourner plusieurs services en même temps : un serveur web, un serveur SSH, une base de données, etc. Pour savoir à quel service envoyer les données reçues, chaque application écoute sur un numéro spécifique : c'est ce qu'on appelle un port.
Une analogie simple : l'adresse IP est comme l'adresse d'un immeuble, et le port est le numéro d'appartement. L'adresse indique où envoyer les données — le port précise à quel service elles sont destinées.
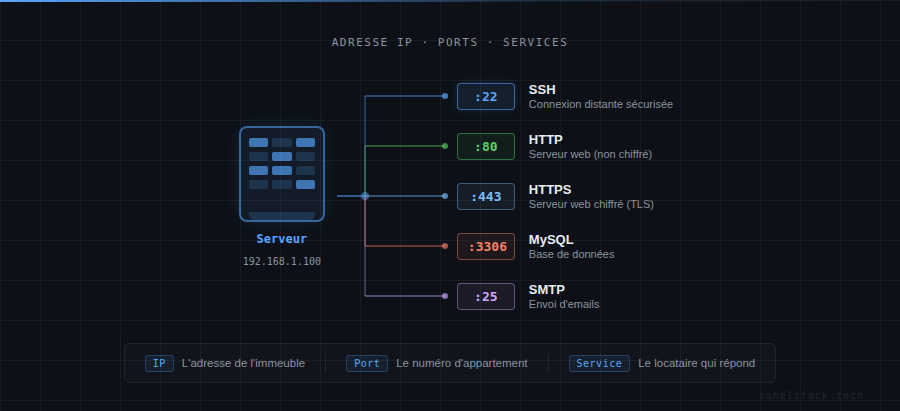
C'est pour cette raison que SSH écoute, par défaut, sur le port 22.
Pourquoi exactement le port 22 ?
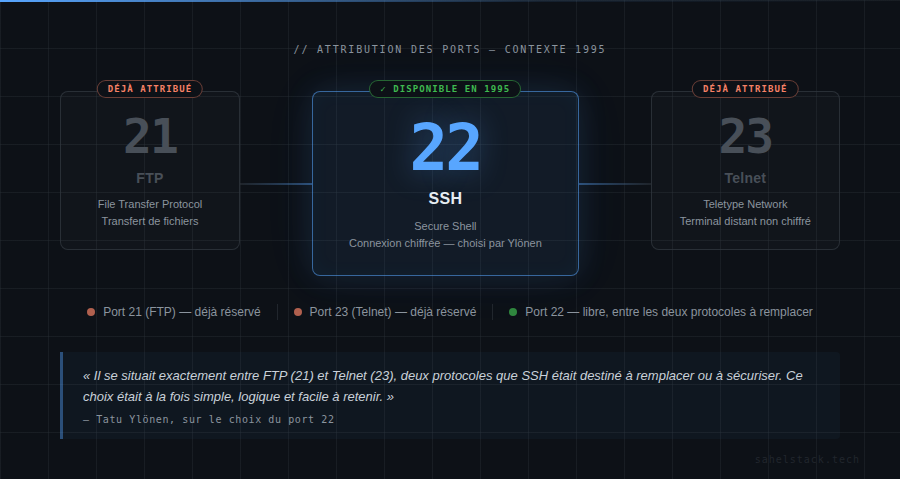
Quand on crée un protocole réseau, il faut lui attribuer un port TCP. Et le choix de Ylönen n'était pas aléatoire.
En 1995, deux ports adjacents étaient déjà bien établis :
Port | Protocole |
|---|---|
21 | FTP |
23 | Telnet |
Le port 22 était libre. Et il se trouvait exactement entre les deux protocoles que SSH avait vocation à remplacer ou sécuriser.
Difficile de faire plus logique. Difficile de faire plus facile à retenir.
Pour officialiser ce choix, Ylönen contacta l'Internet Assigned Numbers Authority (IANA), l'organisme responsable de l'attribution des numéros de ports. À l'époque, l'IANA était administrée par Jon Postel, une figure centrale de l'histoire d'Internet, à qui l'on doit une grande partie de la standardisation des protocoles réseau.
Un simple email suffit. La demande est acceptée rapidement, et le port 22 est officiellement attribué à SSH.
Ce que SSH fait vraiment
SSH est souvent réduit à "ouvrir un terminal sur un serveur". C'est sa fonction la plus visible, mais loin d'être la seule.
Voici ce que le protocole permet réellement :
Connexion sécurisée à un serveur distant — avec authentification par mot de passe ou par clé publique
Transfert de fichiers — via SCP ou SFTP, deux protocoles qui s'appuient sur SSH
Tunnels SSH — pour faire transiter d'autres connexions réseau à travers un canal chiffré
Git — GitHub, GitLab et Bitbucket peuvent utiliser SSH pour authentifier les développeurs lors des opérations Git (clone, fetch, pull ou push), bien que HTTPS reste également très utilisé
Déploiement automatisé — de nombreux pipelines CI/CD utilisent SSH pour déployer automatiquement des applications sur des serveurs distants
En pratique, SSH est partout dès qu'il s'agit de faire communiquer deux machines de façon sécurisée.
Le port 22 est-il encore pertinent ?
Oui — mais il est devenu une cible.
Parce que le port 22 est connu de tous, les scanners automatiques et les bots d'attaque par force brute le ciblent en permanence. N'importe quel serveur exposé sur Internet sans protection verra défiler des milliers de tentatives de connexion chaque jour.
Certains administrateurs déplacent SSH vers un port non standard pour réduire ce bruit. C'est une mesure qui limite les scans automatiques mais ne constitue pas une vraie ligne de défense.
La vraie sécurité d'un serveur SSH repose sur :
L'authentification par clé publique, qui rend les attaques par mot de passe inutiles
La désactivation du login root direct
L'utilisation d'outils comme Fail2Ban pour bannir les IPs trop insistantes
De règles de pare-feu qui limitent l'accès au port SSH aux seules IPs de confiance
Ce que ce numéro dit de notre métier
Il y a quelque chose d'intéressant dans l'histoire du port 22.
Un incident de sécurité réel, une réponse directe d'un chercheur, un email à la bonne personne, et trente ans plus tard ce choix structure une partie fondamentale de l'infrastructure d'Internet.
À l'origine, ce n'est pas le résultat de longues années de standardisation. C'est d'abord la réponse pragmatique d'un chercheur face à un problème bien réel.
Chaque fois que vous exécutezssh utilisateur@serveur, c'est cette chaîne d'événements qui se met en mouvement.
SSH a été standardisé par l'IETF sous le nom RFC 4251 en 2006. Le port 22 reste officiellement attribué à SSH dans le registre de l'IANA.